Recolección, identificación y enrutamiento de logs

Todos los logs dentro, identificados, normalizados y enviados al SIEM correcto.

APEX Log Stream se sitúa entre sus fuentes de logs y sus plataformas de logs. Acepta syslog, HTTPS, webhooks y APIs de fabricantes, reconoce qué firewall, servidor o servicio en la nube envió cada registro y reparte cada flujo a su archivo de logs y a su SIEM a la vez, cada uno en su propio formato.

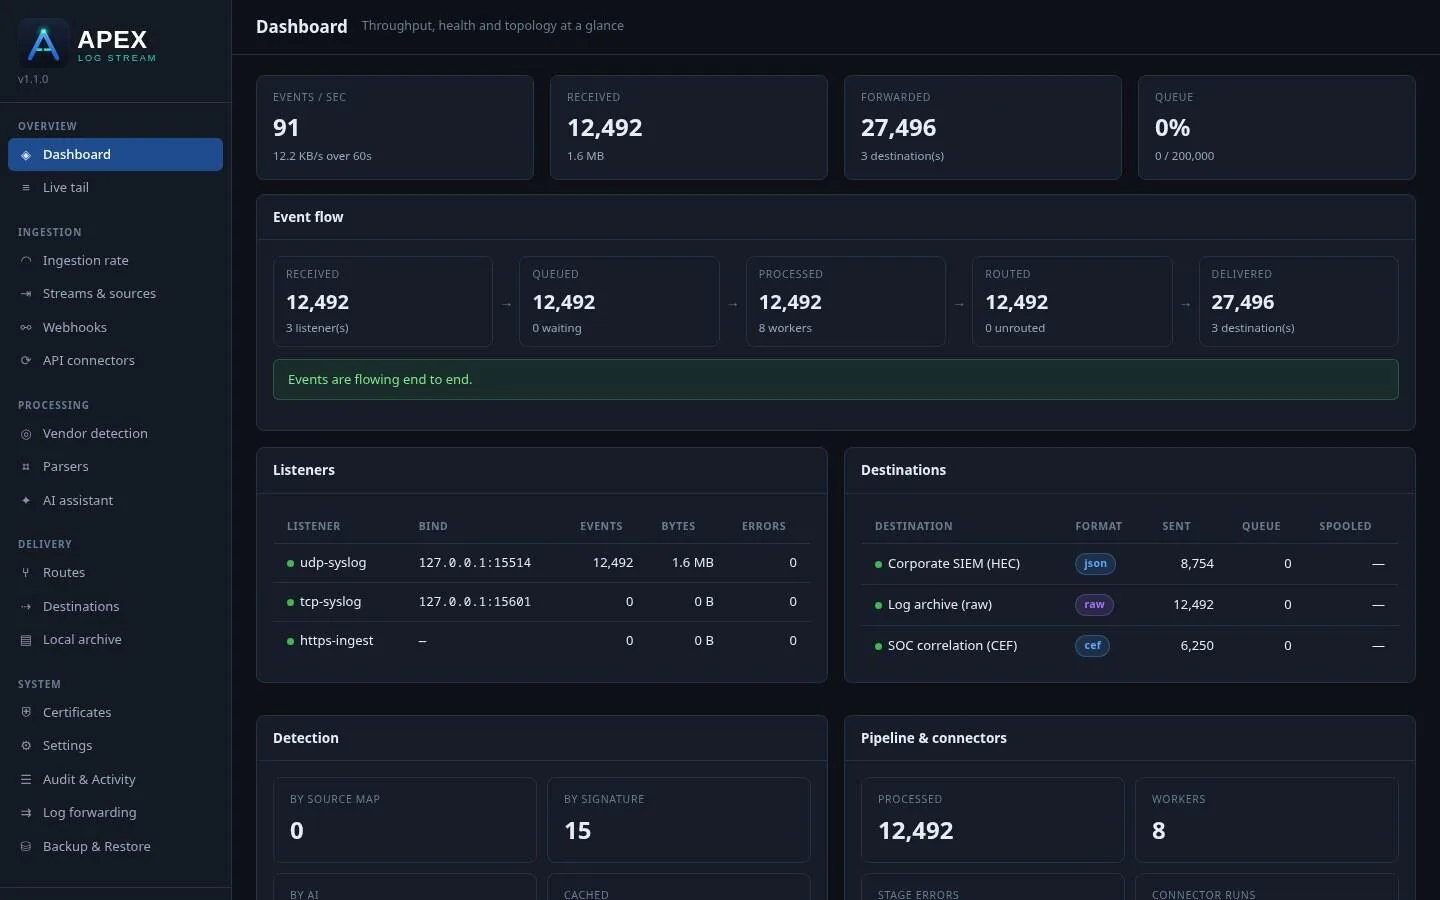
Captura del panel de APEX Log Stream con datos de demostración: eventos por segundo, contadores de recibidos y reenviados, el flujo de eventos de recibido a entregado, los listeners y tres destinos en formato JSON, raw y CEF
Captura del producto con datos de demostración: caudal, flujo de eventos, listeners y destinos.
106firmas de fabricantes integradas
55fabricantes con feeds de API listos
5formatos de salida por destino
4vías de entrada: syslog, HTTPS, webhooks, APIs

Visión general

La capa delante de su SIEM

Cada firewall, servidor y producto SaaS envía los logs de una forma distinta, y a menudo los mismos logs tienen que llegar a un archivo a largo plazo y a un SIEM en formatos diferentes. La respuesta habitual es una maraña de reglas de reenvío por dispositivo, servidores intermedios y scripts puntuales que nadie entiende del todo.

Log Stream sustituye esa maraña por una sola pasarela. Identifica cada registro por la dirección del emisor, después por firmas de contenido y, opcionalmente, por un clasificador de IA. Los registros que no puede ubicar se guardan para revisarlos, nunca se descartan en silencio. Después, cada flujo se reparte a tantos destinos como necesite.

La regla de diseño que hay detrás: los bytes que llegaron son los bytes que puede reenviar. La identificación, el análisis y la normalización solo añaden información; un destino configurado como raw recibe exactamente lo que envió el emisor. Cybercontrol puede desplegarlo y operarlo dentro de un proyecto SIEM, o su equipo puede usarlo por su cuenta.

Capacidades

Recolección, identificación y entrega en un solo lugar

Todas las capacidades siguientes existen en la versión actual del producto.

01

Todas las vías de entrada

Reciba los logs como cada fuente pueda enviarlos.

  • Syslog por UDP (514), TCP (601, por recuento de octetos o por líneas) y TLS (6514, RFC 5425, certificados de cliente opcionales)
  • HTTPS POST /ingest: registros sueltos, arrays JSON, NDJSON o líneas de texto, con gzip
  • Webhooks por fabricante con autenticación bearer, basic, HMAC, token o mTLS
  • Política explícita de contrapresión, con cada evento descartado contabilizado
02

Identificación automática del fabricante

Sepa qué producto envió cada registro, sin una regla por dispositivo.

  • Asignación de fuentes por IP, CIDR, nombre de host, webhook, ruta o conector
  • 106 firmas de contenido: firewalls, servidores web, IDS, endpoint, sistemas operativos, nube, identidad y SaaS
  • Reglas propias para lo que la biblioteca no cubre
  • Clasificador de IA opcional que propone reglas nuevas para que un operador las apruebe
03

Análisis y normalización

Convierta texto en campos y compruebe el resultado mientras lo construye.

  • Parsers integrados: clave=valor, JSON, CSV, CEF, LEEF, syslog RFC 3164 y RFC 5424
  • Una ventana de parsers que muestra en directo coincidencias, campos capturados y patrones lentos
  • Sugerencia de patrones y ayuda opcional de IA, verificadas con sus muestras
  • Parsers por flujo, por destino o por fabricante y producto
04

Reparto a todos los destinos

Envíe un flujo al archivo y al SIEM a la vez.

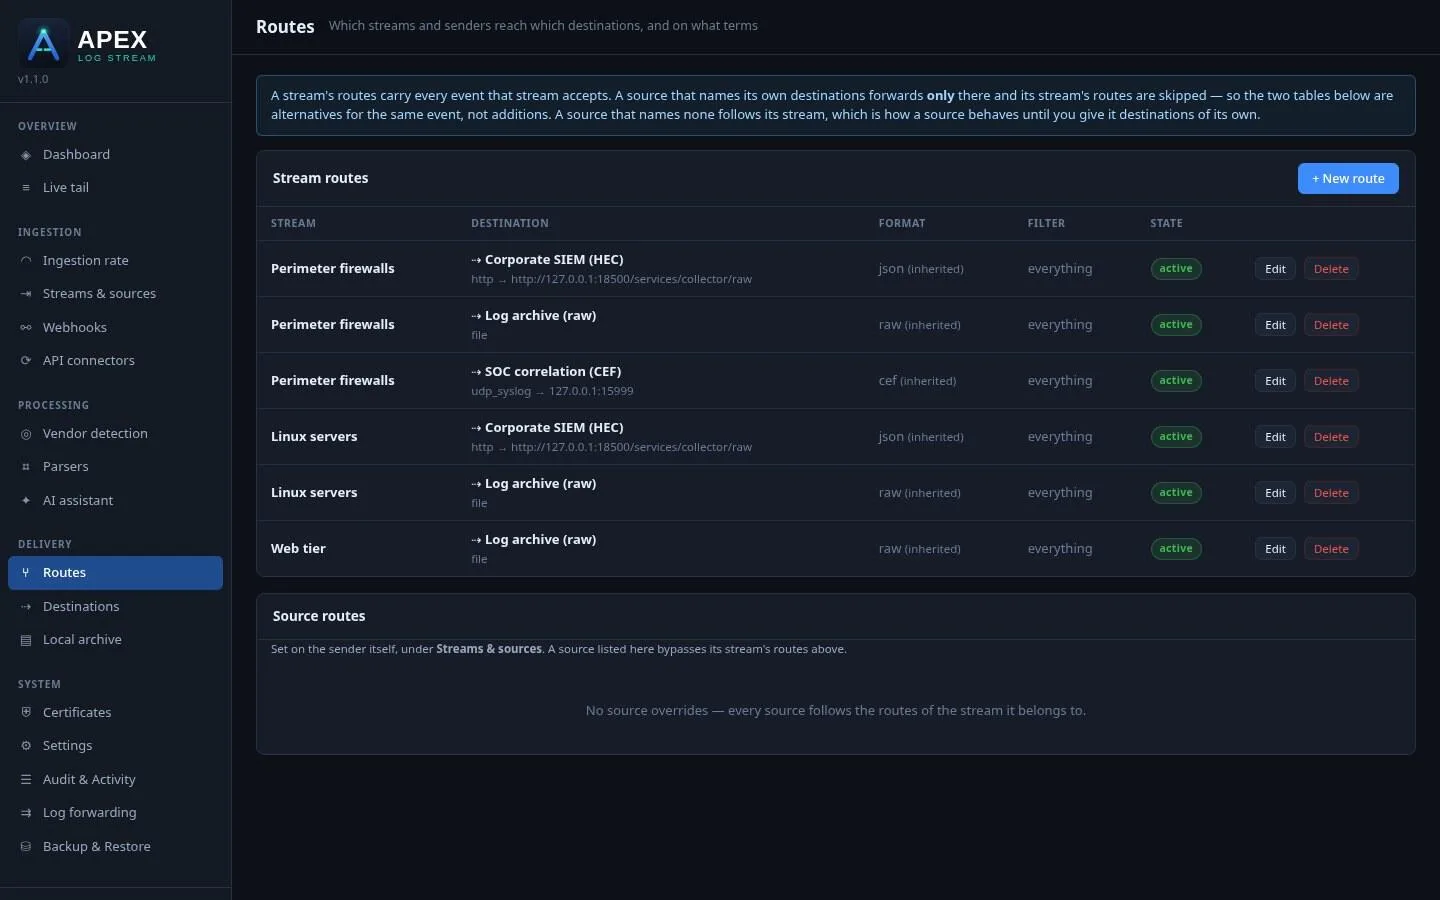
  • Raw, JSON, XML, CEF o clave=valor por destino, con ajustes y filtros por ruta
  • Syslog UDP, TCP o TLS, HTTP(S) por lotes, ficheros
  • Una cola y una conexión propias por destino: un SIEM lento nunca frena el archivo
  • Reintentos con espera creciente y almacenamiento en disco que se reenvía en orden tras una caída
05

Conectores a APIs de fabricantes

Recoja logs de productos cloud y SaaS que solo los ofrecen por API.

  • 67 plantillas de feeds listas para 55 fabricantes, de Okta y Microsoft 365 a CrowdStrike y CloudTrail
  • 15 métodos de autenticación y 11 estilos de paginación
  • Programación o cron, con un cursor para que una ejecución fallida se repita en vez de saltarse
  • Un botón de prueba que muestra la respuesta real antes de activar nada
06

Visibilidad y control

Responda en minutos a «¿por qué no llegaron mis logs?».

  • Vista en directo de cada evento al recibirse, identificarse y enrutarse
  • Archivo local por flujo con el emisor, el fabricante y la regla de cada línea
  • Métricas Prometheus y un panel de colas, almacenamiento en disco y descartes
  • Roles de lector, operador y administrador, acceso con doble factor, registros de auditoría y actividad, tokens de API y copias de seguridad cifradas

Por dentro

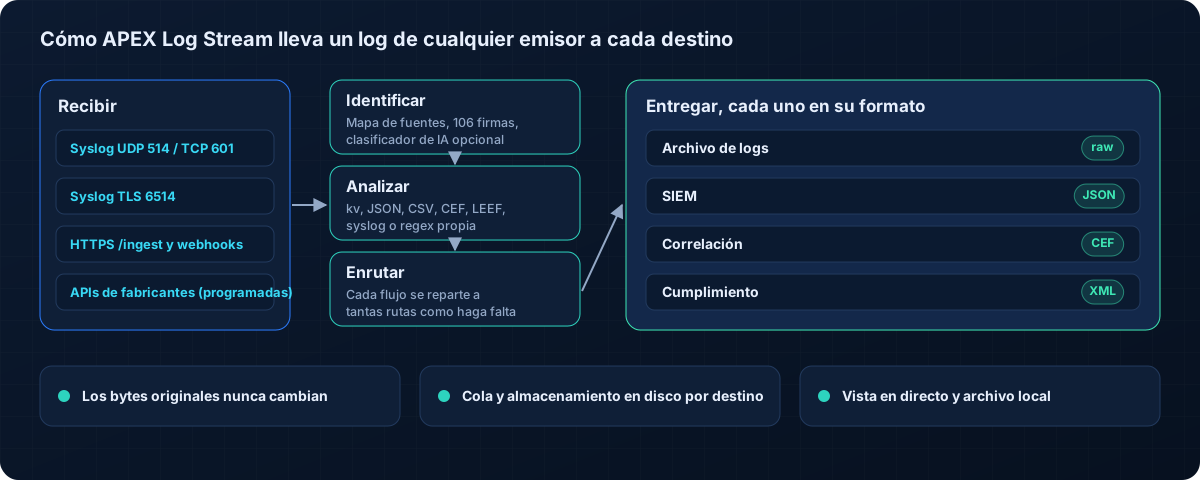
Cómo viaja un log por Log Stream

Recibir de cualquier fuente, identificar y analizar, y entregar a cada destino en el formato que espera.

Casos de uso

Quién lo usa y para qué

Alimentar un SIEM

Lleve firewalls, servidores, endpoints y servicios en la nube al SIEM, identificados y en el formato que esperan sus parsers.

Archivo y SIEM a la vez

Conserve el registro original para retención e investigaciones mientras el SIEM recibe eventos estructurados.

Migraciones de SIEM

Envíe las mismas fuentes al SIEM antiguo y al nuevo en paralelo hasta validar el nuevo.

Diagnóstico de la entrega de logs

Vea en directo qué llegó, de quién, cómo se identificó y adónde fue.

Especificaciones

Especificaciones técnicas

Detalles de despliegue e integración de la versión actual (1.1).

En sus instalaciones

Docker Compose con PostgreSQL en su propio servidor, con todos los puertos de entrada, cerca de las fuentes de logs.

Aplicación de escritorio

Todo el producto en un ordenador para laboratorios, pruebas y diagnóstico, con los puertos de red apagados hasta que los active.

EntradaSyslog UDP 514, TCP 601 (RFC 6587), TLS 6514 (RFC 5425, TLS 1.2+); HTTPS 8443 /ingest; webhooks; consultas programadas a APIs de fabricantes
IdentificaciónAsignación de fuentes, 106 firmas integradas, reglas propias, clasificador de IA opcional
ParsersClave=valor, JSON, CSV, CEF, LEEF, RFC 3164, RFC 5424 y expresiones regulares propias
SalidaRaw, JSON, XML, CEF, clave=valor; syslog UDP, TCP y TLS, HTTP(S), fichero
FiabilidadColas por destino, reintentos con espera creciente, almacenamiento en disco, vaciado ordenado al parar
Conectores55 fabricantes, 67 plantillas de feeds, 15 métodos de autenticación, 11 estilos de paginación
Acceso y auditoríaRoles de lector, operador y administrador, doble factor, tokens de API, registros de auditoría y actividad
OperaciónMétricas Prometheus, logs JSON reenviados a su SIEM, copias cifradas en local, SFTP y S3
PlataformasDocker Compose con PostgreSQL en Linux; aplicación de escritorio para Windows, macOS y Linux
No incluidoLa recepción de logs en los entornos alojados de Cybercontrol: ofrecen la consola y la API, y los emisores se conectan a una instalación local o de escritorio

APEX Log Stream

Preguntas técnicas

¿Modifica nuestros logs?

No. La identificación y el análisis solo añaden información. Un destino configurado como raw recibe exactamente los bytes que envió el emisor, así que la evidencia queda intacta.

¿Qué pasa si nuestro SIEM se cae?

Cada destino tiene su propia cola. Mientras no está disponible, sus registros se guardan en disco y se reenvían en orden cuando vuelve, y los demás destinos siguen recibiendo.

¿Envía nuestros logs a un servicio de IA?

Solo si activa la IA. Es opcional: desactivada, nada sale de su red, y con un modelo local las muestras se quedan en su propio servidor.

¿Sustituye a nuestro SIEM?

No. Log Stream recoge, identifica y enruta logs; la detección, la correlación y los paneles siguen en su SIEM.

Lleve cada log adonde tiene que ir

Reserve una demo o pídanos que mapeemos sus fuentes de logs y diseñemos la capa de recolección delante de su SIEM.

Contacto

Hablemos de su seguridad

Cuéntenos sobre su empresa y lo que le preocupa. Un especialista le responderá con los siguientes pasos y, si lo desea, programará una evaluación inicial gratuita o una demostración.

Qué ocurre después

  • Un especialista lee su mensaje y le responde
  • Una breve llamada para entender sus necesidades
  • Una evaluación gratuita o una demostración a medida

Al enviar se abre su aplicación de correo con el mensaje preparado. Este sitio no almacena nada.